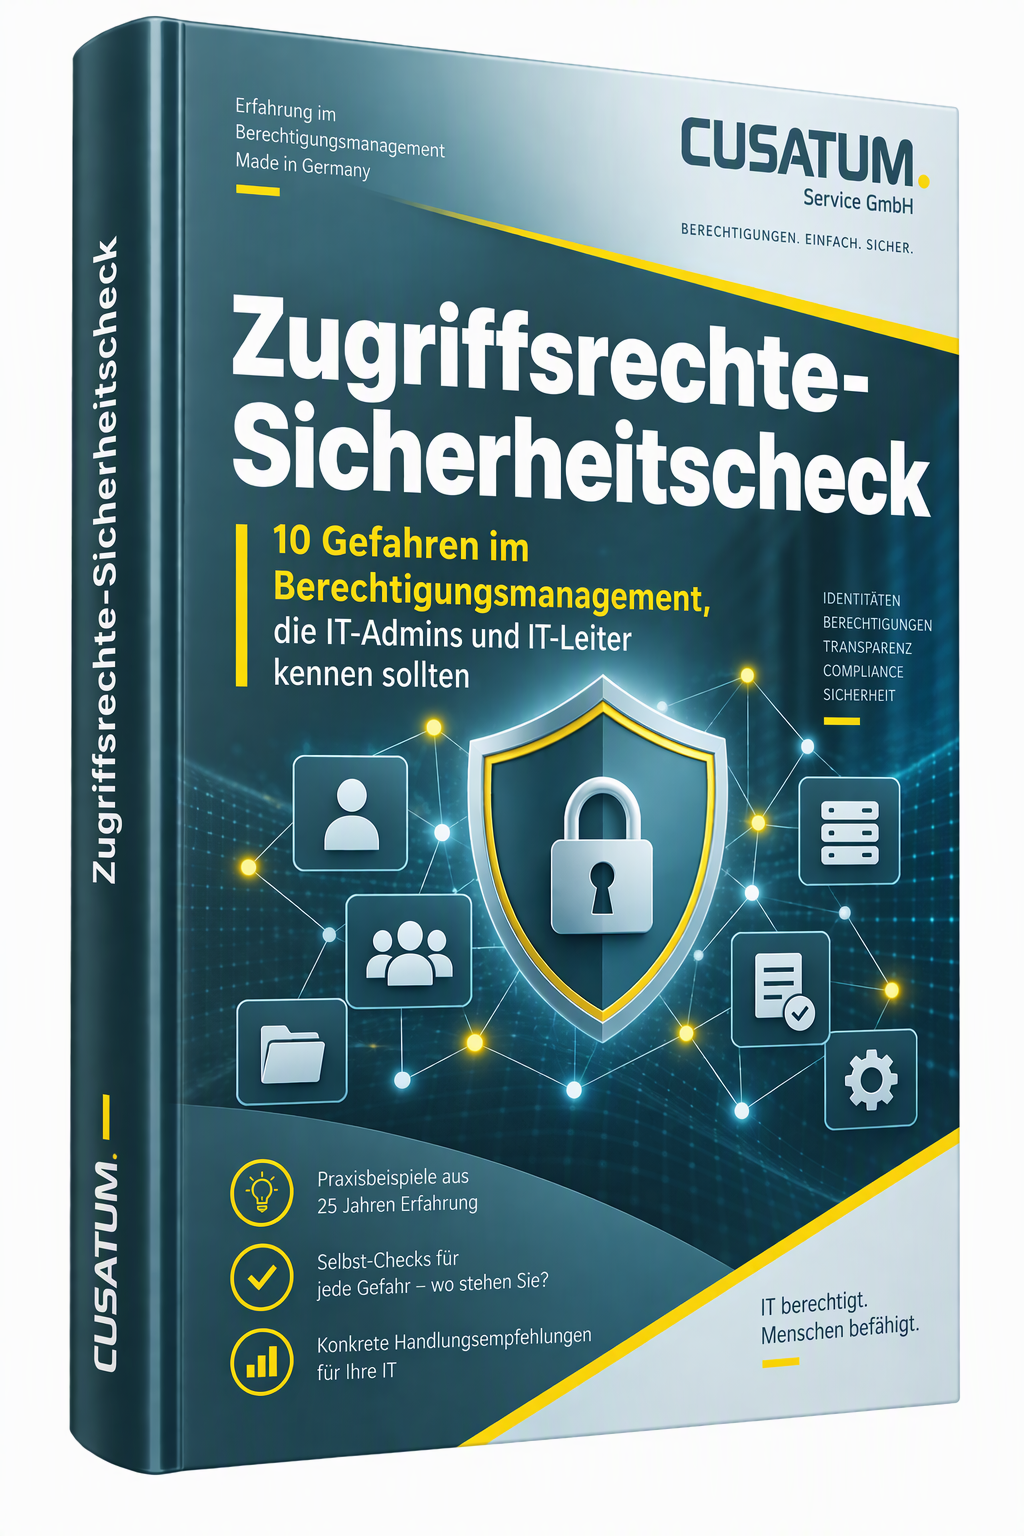
Neuer Zugriffsrechte-Sicherheitscheck:
10 Gefahren im Berechtigungsmanagement,
die Sie kennen sollten
Neue Mitarbeiter, Rollenwechsel, Austritte: Rechte sind schnell vergeben, aber selten genauso konsequent wieder entzogen. Finden Sie mit 10 praxisnahen Selbst-Checks heraus, wo Ihr Berechtigungsmanagement heute Lücken, unnötigen Aufwand oder Auditrisiken erzeugt.
Kostenlos. Unverbindlich. Direkt per E-Mail.
Mit CUSATUM haben Sie Ihre Zugriffsrechte sicher im Griff
Erfahrung aus der Praxis
Seit mehr als 25 Jahren begleiten wir Unternehmen dabei, Berechtigungen nachvollziehbar, sicher und effizient zu organisieren.
Transparenz statt Ratespiel
Die CARO-Suite macht sichtbar, wer worauf Zugriff hat, auch bei verschachtelten Gruppen und indirekten Berechtigungswegen.
Persönlich erreichbar
Entwicklung, Beratung und Support erfolgen in Deutschland. Sie sprechen mit festen Ansprechpartnern, die Ihre Umgebung verstehen.
Die nächste Sicherheitslücke sitzt da, wo Sie sie am wenigsten vermuten
Firewall, Virenschutz, Backup: Nach außen sind die meisten Unternehmen gut geschützt. Die eigentliche Lücke entsteht innen, bei den Zugriffsrechten. Jede schnell gesetzte Gruppenmitgliedschaft, jede Altberechtigung nach einem Abteilungswechsel und jede fehlende Dokumentation bleibt im System erhalten. Spätestens beim nächsten Audit oder Sicherheitsvorfall rächt sich das.
Doch so muss das nicht bleiben
Was IT-Admins und IT-Leiter jetzt brauchen, ist ein ehrlicher Blick darauf, welche 10 Gefahren sie im Berechtigungsmanagement erkennen und wirksam reduzieren sollten.
Das erwartet Sie im Sicherheitscheck
✓ Die 10 Gefahren, die Sie im Berechtigungsmanagement erkennen und wirksam reduzieren sollten.
Vom versteckten Zeitfresser über „NIS2 wird zur Chefsache“ bis zum unterschätzten Innentäter, einschließlich Fehlhandlungen und kompromittierter Konten.
✓ Ein Selbst-Check für jede Gefahr.
Eine klare Ja-oder-Nein-Frage zeigt Ihnen sofort, ob Ihr aktuelles System gewappnet ist.
✓ Echte Praxisbeispiele aus über 25 Jahren Erfahrung im Berechtigungsmanagement.
Vom Azubi, der nach der Ausbildung noch Rechte in allen Abteilungen hat, bis zum Audit, das an einer einzigen Frage scheitert.
✓ Konkrete Handlungsempfehlungen für den ersten Schritt.
So wird aus jeder Erkenntnis direkt eine Maßnahme für Ihre IT.
Wenn Sie den Sicherheitscheck gemacht haben, werden Sie …
✓ wissen, wo Ihr Berechtigungsmanagement heute Lücken hat und wie groß das Risiko ist
✓ verstehen, warum Altberechtigungen nach Wechseln und Austritten zum Sicherheitsrisiko werden
✓ den Aufwand Ihrer manuellen Rechtevergabe kennen
✓ erkennen, welchen ersten Schritt Sie gehen müssen, um beim nächsten Audit die typischen Nachweisfragen beantworten zu können
In drei einfachen Schritten zu einem Berechtigungsmanagement, das Sie sicher im Griff haben
1
E-Mail-Adresse
eintragen
eintragen
Mehr brauchen wir nicht. Tragen Sie Ihre E-Mail-Adresse ein und bestätigen Sie diese mit einem Klick.
2
Sicherheitscheck
herunterladen
herunterladen
Nach Ihrer Bestätigung erhalten Sie den Guide per E-Mail. So gehen Sie die Selbst-Checks durch, wann es Ihnen am besten passt.
3
Sicherheitslücke
schließen
schließen
Sie wissen, wo Ihre Lücken liegen, setzen die richtigen Prioritäten und gehen gut vorbereitet ins nächste Audit.
Berechtigungen prüfen: Häufige Fragen zum Zugriffsrechte-Sicherheitscheck
Wie prüfe ich Berechtigungen in meinem Unternehmen?
Beginnen Sie mit drei Fragen: Wer hat worauf Zugriff, seit wann, und auf welcher Grundlage? Der Zugriffsrechte-Sicherheitscheck ergänzt das um zehn Selbst-Check-Fragen, von der Dokumentation über Altberechtigungen bis zur Hybrid-Umgebung. Wenn Sie diese Fragen nicht in Sekunden beantworten können, brauchen Sie ein Werkzeug, das den Ist-Zustand automatisch auswertet.
Wie oft sollten Berechtigungen überprüft werden?
Bei Eintritt, Rollen- oder Abteilungswechsel und Austritt sollten Berechtigungen zeitnah überprüft und angepasst werden. Ergänzend empfiehlt sich eine regelmäßige, risikobasierte Rezertifizierung durch die fachlich Verantwortlichen, insbesondere bei sensiblen Daten, privilegierten Konten und kritischen Freigaben.
Was unterscheidet eine Berechtigungsprüfung von einem Berechtigungskonzept?
Das Berechtigungskonzept legt fest, wer welche Rechte bekommen soll. Die Berechtigungsprüfung zeigt, ob die Realität im System diesem Soll noch entspricht. Der Sicherheitscheck setzt bei der Prüfung an und macht sichtbar, wo Konzept und Ist-Zustand auseinanderlaufen.
Hilft der Sicherheitscheck bei einem Active Directory Audit?
Der Sicherheitscheck behandelt typische Schwachstellen rund um Auditnachweis, Dokumentation und wirksame Berechtigungen. Er hilft Ihnen dabei, offene Punkte früh zu erkennen und gezielt zu priorisieren. Ein technisches Audit ersetzt er jedoch nicht.
Für welche IT-Umgebungen eignet sich der Sicherheitscheck?
Für Active Directory, Fileserver und hybride Umgebungen mit Entra ID. Die zehn Gefahren betreffen jedes Unternehmen, das Zugriffsrechte vergibt, und zwar unabhängig vom Werkzeug, das Sie heute einsetzen.
Was kostet der Sicherheitscheck und was passiert mit meiner E-Mail-Adresse?
Der Sicherheitscheck ist kostenlos. Ihre E-Mail-Adresse nutzen wir für den Versand des Downloads und, wenn Sie zustimmen, für weitere Praxistipps zum Berechtigungsmanagement. Sie können sich jederzeit wieder abmelden.