Download-Bereich
Version Ravioli-Parmesan 2026.9
16.09.2026
Das neue Release Ravioli-Parmesan ist ab sofort verfügbar! Sie können die CARO-Version 2026.9 hier herunterladen.
Freuen Sie sich auf mehr Würze für Ihr Berechtigungsmanagement!
CARO-Suite 2026.9
Sieben neue Features, ein Ziel: Weniger Rätselraten, mehr Kontrolle
✔ Active Directory Security-Events automatisch überwachen
✔ Zentrale Nachvollziehbarkeit aller Änderungen im globalen Logbuch
✔ Neue Ansicht zum schnellen Bearbeiten von Berechtigungen
✔ Graphische Darstellung von Konten- und Gruppenbeziehungen
✔ Erweiterte Benutzervorlagen für standardisierte Mitarbeiter-Prozesse
✔ Wo hat das Konto Zugriff? – Zur schnellen Analyse von Benutzer-Zugriffsrechten
✔ Microsoft Exchange On-Premises analysieren und dokumentieren
Analysieren
Neu: AD-Security-Events aufzeichnen
- Überwachen Sie sicherheitsrelevante Änderungen im Active Directory automatisch und nachvollziehbar.
- Mit dem neuen Modul Observer zeichnet CARO ausgewählte Active-Directory-Security-Events inklusive relevanter Attribute zentral auf. Sie entscheiden selbst, welche Ereignisse überwacht werden.
- Setzen Sie Filter, welche Ereignisse Sie überwachen wollen:
- Erstellen von Objekten, u.a. neue Gruppen oder Benutzer
- Löschen von Objekten, u.a. Gruppen, Benutzer, Computer
- Änderungen an Objekten (u.a. über Attribut-Änderungen)
- Änderungen an Gruppenmitgliedschaften
- Lokale Gruppenrichtlinienobjekt-Änderungen (local GPOs)
- Globale Gruppenrichtlinienobjekt-Änderungen (global GPOs)
Neu: Graphische Darstellung der Kontenrelationen
- Verstehen Sie auf einen Blick, wie Benutzer und Gruppen miteinander verbunden sind.
- Gerade historisch gewachsene Active-Directory-Strukturen enthalten häufig verschachtelte Gruppen. Indirekte Mitgliedschaften sind oft nur schwer nachvollziehbar.
- Die neue graphische Kontenansicht visualisiert direkte und indirekte Beziehungen zwischen Benutzern und Gruppen.
Neue Technologie: Exchange On-Premises
- Beziehen Sie Microsoft Exchange On-Premises vollständig in Ihre Berechtigungsanalysen und Reporte ein.
- Exchange-Berechtigungen werden häufig getrennt von Active Directory betrachtet. Dadurch entsteht zusätzlicher Verwaltungsaufwand.
- CARO kann Exchange-On-Premises-Umgebungen jetzt vollständig einlesen, analysieren und in die bekannten CARO-Ansichten und Reporte integrieren. Es gibt zusätzlich 4 neue Bereinigungsanalysen und 3 neue Verwaltungsaufgaben
Neue Exchange-Analysen
- Quota-Checks: Finde volle Postfächer, die eine bestimmte Größe überschreiten, damit ihre Anwender weiterhin jederzeit E-Mails empfangen können
- Aktive Abwesenheitsnotizen: Erkennt Postfächer mit aktivierter Out-of-Office-Konfiguration
- Analysiere alle Benutzerpostfächer, für die mehrere Konten Berechtigungen haben, also zusätzlich Direktberechtigungen aufweisen
- Analysiere alle freigegebenen Postfächer, denen keine Berechtigungen zugewiesen wurde
Neue Exchange-Verwaltungsaufgaben
- Benutzerpostfächer aktivieren
- Neue Postfächer erstellen: Benutzerpostfächer und Postfächer für Verteiler-Postfächer und Räume
- Aktivieren der Abwesenheitsnotiz
Automatisieren
Erweiterte Benutzervorlagen (Templates)
- Wiederkehrende Aufgaben einfach erledigen: Konten automatisch die passenden Gruppen, Attribute und Einstellungen entsprechend ihrer Rolle zuweisen.
- Die manuelle Benutzeranlage ist fehleranfällig. Unterschiedliche Abteilungen benötigen unterschiedliche Gruppenmitgliedschaften und Attribute.
- Mit den erweiterten Templates lassen sich individuelle Mitarbeiterprozesse definieren. Benutzer werden automatisch entsprechend ihrer Funktion – beispielsweise Entwicklung, Marketing oder Vertrieb – korrekt angelegt.
Kontrollieren
Neu: Vereinfachte Ansicht zum Ändern von Berechtigungen
- Berechtigungen schneller verstehen, einfacher ändern und komfortabel verwalten.
- Das Prüfen und Anpassen von NTFS-Berechtigungen ist häufig unübersichtlich und zeitaufwendig.
- Die neue Berechtigungsansicht zeigt Berechtigungen in übersichtlichen Kategorien, ermöglicht Änderungen per Drag & Drop und unterstützt direkt die automatische Erstellung von Berechtigungsgruppen mit Smart-Permissions.
Erweiterte Ansicht: Wo hat ein Benutzer Zugriff?
- Ermitteln Sie mit wenigen Klicks, auf welche Ressourcen Benutzer oder Gruppen tatsächlich Zugriff besitzen.
- Die Analyse von effektiven Berechtigungen ist häufig zeitaufwendig und verteilt sich über mehrere Werkzeuge.
- Die neue Use-Case-Ansicht bündelt typische Fragestellungen übersichtlich und führt direkt zum gewünschten Ergebnis.
Dokumentieren
Neu: Globales Logbuch
- Alle Änderungen werden zentral dokumentiert und sind jederzeit nachvollziehbar.
- Das neue globale Logbuch sammelt alle von CARO erfassten Ereignisse – einschließlich der neuen Observer-Events – zentral an einer Stelle.
- Über Filter nach Zeit, Autor oder einer bestimmten Ticket-ID finden Sie die gesuchten Informationen innerhalb weniger Sekunden.
- Setzen Sie explizit Zeiträume fest, welchen Ereigniszeitbereich Sie im Globalen Logbuch sehen möchten.
- Definieren Sie, aus welchen Quellen Sie diese Ereignisse sehen wollen:
- CARO-Bereinigungen
- Änderungen aus Verwaltungsaufgaben
- Konfigurationsänderungen
- Ereignisse, die vom Observer aufgezeichnet wurden
- Manuelle Kommentare, die durch einen Anwender an einem Objekt (Konto, Verzeichnis oder Konfiguration) erstellt wurden
Zuverlässig
Umfangreiche Systeme werden
zuverlässig eingelesen
Automatisiert
Bereinigen
voll automatisiert
nach Ihren Bewertungsregeln
Integrierbar
Umfangreiche Funktionen
zur Datenauswertung
über REST-API nutzbar
Klarheit
Sofort und einfach
Anomalien
in Berechtigungen erkennen
Download in 3 Schritten

Schritt 2: Herunterladen
Laden Sie das Installationspaket herunter und starten Sie den CARO-Konfigurator. Sie werden durch die Installation geführt.
(*Dieses Installationspaket ist eine Preview-Version der CARO-Suite, welche während der gesamten Entwicklungsphase eines neuen CARO-Releases für unsere Kunden fortlaufend bereitgestellt wird. Sie können diese Version gerne vorab herunterladen, um immer als Erstes die neuesten Funktionen der CARO-Suite zu nutzen.)


Fragen und Antworten
FAQ zur Installation und Testlizenz
Performant
Leistungsstarke Scans
und Analysen
Ihrer Verzeichnisse
Benutzerfreundlich
Benutzerfreundlich durch
einfache und
intuitive Bedienung
Zeitgesteuert planbar
Scans, Analysen, Änderungen und Reporte
zeitgesteuert planen und ausführen,
auch wiederkehrend planbar
Anpassbare Reporte
Basierend auf Wordvorlagen
einfach an eigene
Corporate Identity anpassbar
Dokumente zum Download
Dokumente zum Download
Kurz und knapp – was macht die CARO-Suite
Ein Funktionsüberblick
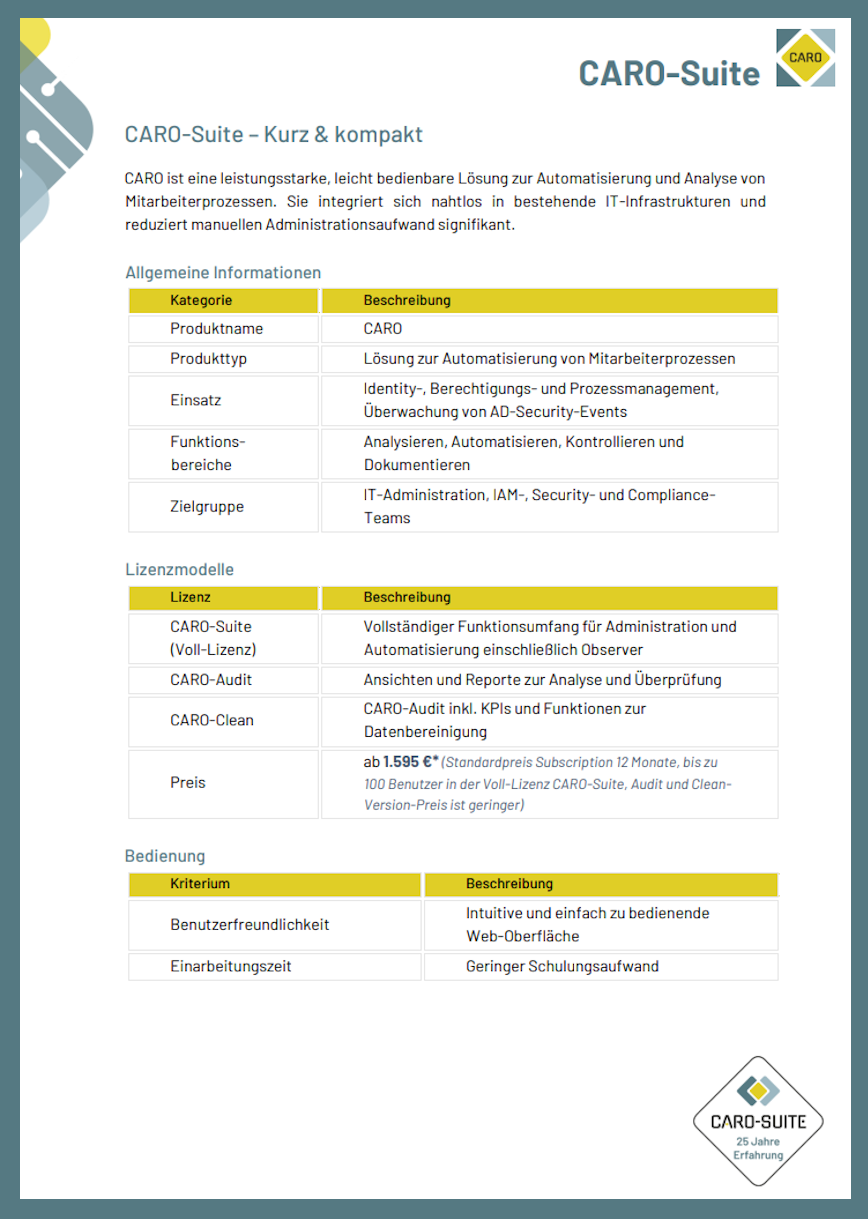
Alle Versionen, Voll-, Audit- oder Clean-Version mit Funktionsumfang als tabellarischer Überblick
Was benötigen Sie für Ihren Einsatz der CARO-Suite

CARO schnell installiert
Eine Schritt-für-Schritt-Anleitung
CARO für die Cloud
Entra ID und Exchange Online
Analysen und Bereinigungen
Die neue Art Zugriffsrechte zu managen
Echtzeit statt Datenbank
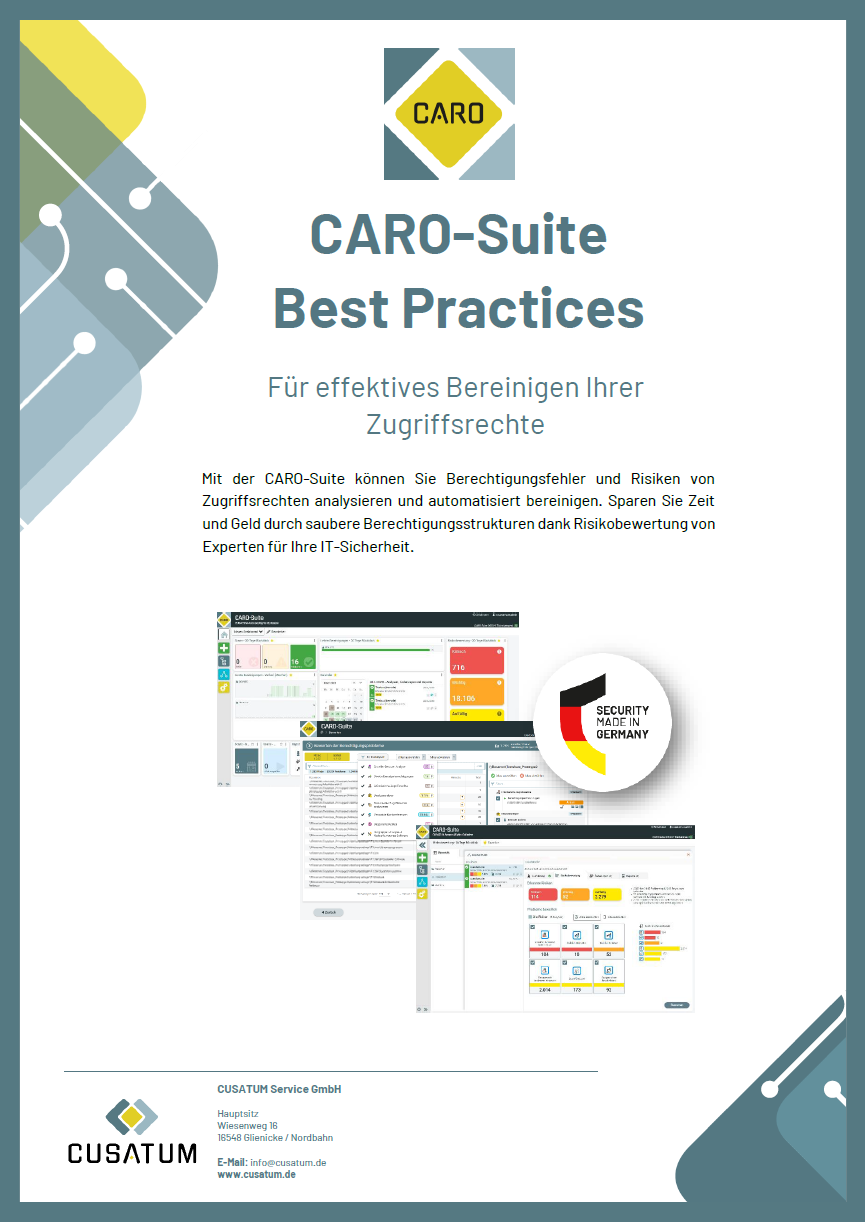
Optimaler Einsatz aller Analysen und Bereinigungen, kurz erläutert, Best Practice-Guide mit Anwendungsfällen
Voraussetzungen für den Betrieb
des CARO-AD-Observers
mit Checkliste
CARO-Suite Ravioli-Parmesan
Version 2026.9

CARO-Suite Quarkbällchen-Vanillesauce
Version 2025.8

CARO-Suite Pizza
Version 2024.12

CARO-Suite Orangen-Crêpes
Version 2024.8

CARO-Suite Nackensteak
Version 2024.5

Sie haben den Überblick verloren in Ihren Dashboards?
Fileserver-Bereinigung mit der CARO-Suite

Das CARO-Suite Benutzerhandbuch mit allen Funktionen
zum einfachen Analysieren, Administrieren, Kontrollieren und Dokumentieren
Documents to download (ENG)
Documents to download (ENG)
In a nutshell – what does the CARO-Suite do?
Features overview
Optimal use of all analyses briefly explained.
Best practice guide for the clean-up modules with use cases.
What do you need to use the CARO-Suite?

CARO quickly installed
A step-by-step guide

The latest version 2024.8 of the CARO-Suite
Overview of new features and technologies

Your checklist for secure permissions
Why you need a clean-up tool for your access rights management to
automatically clean-up permissions
Historie der letzten CARO-Suite-Versionen
Version Ravioli-Nachschlag 2026.4
30.04.2026
Erweiterte Analysemöglichkeiten und mehr Kontrolle!
- Schnelle Anzeige der Zugriffspfade in der Kontenansicht
- Allgemeine Berechtigungsgruppen mitberücksichtigen: Jeder, Authentifizierte Benutzer oder Domänen-Benutzer
- Filtermöglichkeiten nach Rechtekategorien, direkten Zugriffspfaden, Kontonamen oder Verzeichnispfaden möglich
Analysieren: Drei neue Analyzer verfügbar
- RC4-Verschlüsselung von Kerberos-Session-Keys finden (ARCA-Baustein)
- Überprüfen des Standard-Verschlüsselungstyps: KDC-Fallback auf Domänenstandard ist RC4 (ARCA-Baustein)
- Historische SID-Einträge auf Verzeichnissen finden (FRAK-Baustein):
- Hintergrund: Nach einer Domänen-Migration sind oft noch alte Berechtigungen basierend auf der alten Domänen-SID vorhanden als SID-Historie.
- Funktionsweise: Für eine konfigurierbare Domäne werden Ressourcen und deren Berechtigungseinträge überprüft auf eine mögliche SID-Historie.
- Hauptproblem: Bei der Nutzung von Bordmitteln kann ein Admin nicht unterscheiden, ob eine Berechtigung mit SID-Historie vorhanden ist.
Kontrollieren: Active Directory Benutzer verwalten
- Ab sofort allgemein verfügbar:
- Attribute von Benutzerkonten ändern
- Benutzer-Ablaufdatum ändern
- Neue Benutzer erstellen
- Neuen Benutzer anlegen über vordefinierte Ausfüllregeln in Templates
Kontrollieren: Zugriffsrechte hinzufügen mit mehr Details
- Anzeige der einzelnen Änderungsaktionen
- Details einsehen vor der eigentlichen Ausführung
Version Ravioli – 2026.2
26.02.2026
Die neue CARO-Suite mit Smart Permissions
- Dynamische Berechtigungssteuerung durch vordefinierte Regeln
- Automatisierte Gruppenerstellung für konstante Sicherheit
- Flexible Konfiguration pro Einstiegspunkte
Verzeichnisberechtigungen managen – Effiziente Verwaltung von Zugriffsrechten
- Berechtigungen hinzufügen oder entfernen direkt aus der Ressourcenansicht
- Automatisiertes Erzeugen von Berechtigungsgruppen nach definierten Richtlinien
Benutzerkonten managen – Schnelle und zentrale Kontensteuerung
- Kontenverwaltung direkt in der Kontenübersicht
- Aktionen wie Löschen, Aktivieren, Deaktivieren oder Entsperren mit wenigen Klicks
- Transparente Anzeige des aktuellen Kontostatus
Gruppen managen – Zentrale Kontrolle der Gruppenmitgliedschaften
- Neue Gruppen erzeugen direkt an einer OU
- Gruppenmitgliedschaften ändern mit Anzeige der Mitglieder und Mitgliedschaften
- Gruppen löschen
Gesamtübersicht der Verwaltungsaufgaben – Volle Nachvollziehbarkeit und Planung
- Historie aller Änderungen: Wer hat wann was durchgeführt?
- Übersicht geplanter Aufgaben für bessere Steuerung
- Zentrale Kontrolle für Compliance und Audits
Live-Konten-Ansicht – Echtzeit-Transparenz ohne Datenbankabfragen
- Live-Anzeige von Konten
- Live-Suche mit sofortigem Auffinden von Konten ohne Wartezeiten
Neue Technologie: Microsoft 365 Exchange Online – Kontrolle über die Online-Berechtigungen
- Anzeige der Berechtigungen in der Ressourcenansicht
- Schnelles Auffinden von Senden als oder Senden im Auftrag von
- Suche von Exchange-Online-Konten über die Konten-Ansicht
- Analyse von berechtigten Konten von Benutzerpostfächern nach Über-Berechtigungen
Erweiterungen – Jetzt noch mehr Komfort beim Bereinigen
- Automatische Reporterstellung nach durchgeführten Bereinigungen
- Arbeit fortsetzen: Offene Bereinigungen anzeigen und manuell fortsetzen
- Export zu Excel in der Bewertungsansicht für die Analyse-Ergebnisse
Release 2025.8 – Quarkbällchen-Vanillesauce
25.08.2025
Direktes Berechtigungsmanagement mit CARO
Keine umständlichen Prozesse und komplizierten Befehlszeilen mehr! Mit dem neuen CARO-Management greifen Sie direkt in Ihre Berechtigungsstruktur ein:
- Gruppenmitgliedschaften hinzufügen
- Gruppenmitgliedschaften entfernen
Neue Bereinigungsbausteine EAPE und FRAK
EAPE – Schutz Ihrer Berechtigungs-Endpunkte
- Modifiziert die Zugriffsrechte bei Bedarf so, dass Ihre IT-Struktur immer geschützt ist, ohne dass es hierdurch zu Einschränkungen Ihrer Arbeit kommt
- Zum Beispiel: prüft auf das Zugriffsrecht Ändern und tauscht dieses mit dem Zugriffsrecht Eingeschränktes Ändern aus
- Konten-Ausnahmen sind konfigurierbar
FRAK – Ressourcen-Risk-Assessment
- Überprüfen von Verzeichnisnamen-Länge oder Pfad-Länge
- Überprüfen von nicht-administrative Freigaben mit dem Verweis auf ein komplettes lokales Laufwerk
Verbesserte Kontensuche
- Die verbesserte Kontensuche hilft Ihnen bei der Konfiguration Ihrer Scans
- Bei der Konfiguration von Reporten und Verwaltungsaufgaben dient die Kontensuche zum schnelleren Finden der zu nutzenden Konten
Volle Flexibilität für alle Reporte
- Alle Reporte sind jetzt im Detail konfigurierbar
- Auch wiederkehrend planbar
- Senden eines fertigen Reports per Mail möglich
Erweiterung der Konfiguration von Einstiegspunkten
- Definieren Sie einen expliziten Verwendungszweck für die Einstiegspunkte
- Für Bereinigungen, Ressourcen-Ansicht oder Live-Mode
Release 2025.6 – Quarkbällchen
19.06.2025
Zugriffsrechte live – Echtzeit statt Datenbank
CARO-Suite mit Echtzeit-Management – Die neue Art Zugriffsrechte zu managen!
Das Quarkbällchen-Release 2025.6 umfasst die folgenden Kernpunkte:
Diese marktneue Möglichkeit bietet Ihnen noch mehr Kontrolle, Transparenz und Effizienz und basiert wie immer auf Ihrem Kundenfeedback. Die Verwaltung Ihrer Zugriffsrechte wird nicht nur sicherer, sondern auch deutlich komfortabler und effizienter.
Mit der Live-Anzeige für Ad-hoc-Berechtigungen sehen Sie in Echtzeit, wer welche Zugriffsrechte hat – und das ganz ohne aufwendige Datenbankabfragen. Sobald Sie die Ansicht öffnen, sind alle Berechtigungen direkt verfügbar, ohne Verzögerung und ohne zusätzliche Infrastruktur. So behalten Sie jederzeit den kompletten Überblick und sparen wertvolle Zeit bei der Berechtigungsprüfung.
Diese neuen Funktionen warten auf Sie:
Echtzeitansicht Ihrer Berechtigungslandschaft
Unsere neue Live-Ressourcen-Ansicht verschafft Ihnen unmittelbare Transparenz über Ihre gesamte Berechtigungsstruktur. So erkennen Sie potenzielle Sicherheitsrisiken, bevor sie zum Problem werden:
- Sofortige Sichtbarkeit aller Berechtigungsänderungen
- Übersichtliche Darstellung komplexer Zugriffsrechte auf einen Blick
- Weniger „Blindflug“ bei der Verwaltung kritischer Zugriffsrechte
„Die Live-Ansicht hilft uns, unautorisierte Zugriffe zu erkennen, die wir sonst erst beim nächsten Audit entdeckt hätten.“ – IT-Leiter eines unserer Bestandskunden
Direktes Berechtigungsmanagement mit CARO
Keine umständlichen Prozesse und komplizierten Befehlszeilen mehr! Mit dem neuen CARO-Management greifen Sie direkt in Ihre Berechtigungsstruktur ein:
- Verzeichnisberechtigungen intuitiv verwalten
- Vererbungsprobleme mit einem Klick beheben
- Verzeichnisoperationen sicher durchführen (Verzeichnis löschen, verschieben, umbenennen)
- Besitzerwechsel ohne Risiko vollziehen
- Benutzerkonten aktivieren oder deaktivieren
- Benutzerkonten wieder freischalten (unlock)
- Entra ID
- Passwort zurücksetzen
- One-time Passcode erstellen
- Account aktivieren oder deaktivieren
Sparen Sie bis zu 70% der Zeit, die Sie bisher für diese Aufgaben und deren Dokumentation aufwenden mussten!
Revisionssichere Dokumentation inklusive
Die erweiterten Logbuch-Einträge dokumentieren jede CARO-Änderung lückenlos:
- Perfekte Vorbereitung für Ihr nächstes Audit
- Nachvollziehbarkeit aller Änderungen auch nach Jahren
- Schnelle Identifikation von ungewollten Berechtigungsänderungen
Unternehmensweite Standards mit globaler Konfiguration
Mit der neuen globalen Konfiguration setzen Sie durchgängige Sicherheitsstandards für Ihr gesamtes Unternehmen:
- Einheitliche Berechtigungsregeln unternehmensweit
- Reduzierter Schulungsaufwand durch standardisierte Prozesse
- Vorbereitung für die Einbindung von Dateneigentümern
Release 2024.12 – Pizza
20.12.2024
Audit-Report „Wo hat ein Benutzer oder Gruppe Zugriff?“
- Überprüfung und Dokumentation des Zugriffs von Benutzern und Gruppen auf Ressourcen.
- Mit unserem Audit-Report: „Wo hat ein Benutzer oder Gruppe Zugriff?“ sorgen sie für schnelle Übersicht über Benutzer- und Gruppenzugriffe.
- Konfigurierbarkeit des Audit-Reports nach allgemeinen Gruppenzugehörigkeiten, Verzeichnistiefe oder Gruppenauflösung.
- Innerhalb von CARO lässt sich der Audit-Report jetzt von überall starten.
- Der neue Report ist ebenfalls planbar.
Einfache Aufgabenplanung für Analysen und Reporte
- Automatisierung der Erstellung von Analysen und Reports zu festgelegten Zeiten.
- Ein Aufgabenplan zeigt alle Analysen, Bereinigungen und Reporte in chronologischer Übersicht an.
- Alle Aufgaben in der Kalenderansicht sind jetzt filterbar.
Risikobewertung
- Identifikation und Bewertung potenzieller Sicherheitsrisiken jetzt auch mit zeitlichem Verlauf.
- Volle Risikokontrolle: Mit der neuen grafischen Darstellung der Risikoverläufe erkenne ich mit einem Blick die Erfolge (gesunkenes Risiko) und die offenen „Baustellen“ (weiterer Aufräumbedarf).
- Einfache Navigation: Direkt von der Risikobewertung zur Analyse-Detailansicht.
- Effizienz: Schnell zu den Ressourcen, für die CARO-Änderungen vorschlägt.
Neue Analysen für Entra ID
- Erweiterte Analysefunktionen für das Identitäts- und Zugriffsmanagement.
- Inaktive Anwendungen
- Cloud-Native Benutzer
- Ablaufende Abonnements
- On-Prem-Benutzer
Weitere neue Analysen für FS und AD
- Erweiterung der Analyse für lokale Konten zur Verbesserung der Sicherheits- und Zugriffsverwaltung.
- Detaillierte Anzeige der Berechtigungen
- neue Analyse für noch nie angemeldet Benutzer im AD
Release 2024.8 – Orangencrepes
30.08.2024
Neue Version 2024.8: CARO erobert jetzt die Cloud!
Analyse – Zugriffsüberprüfungen in der Cloud
- Mit CARO können Sie jetzt Ihre Zugriffe für cloudbasierte und hybride Ressourcen auf Entra ID überprüfen und bereinigen.
- CARO integriert hierfür die Best Practices von Microsoft Entra-Rollen, wie z.B. globale Administratoren oder inaktive Gastbenutzer.
Analyse – Neuer Share-Checker SARA
- Überprüft riskante Zugriffsrechte auf Fileserver-Freigaben („Open Shares“), auf die jeder zugreifen kann. Daten können somit nicht mehr unbemerkt abgegriffen werden.
- CARO bietet die Möglichkeit der täglichen Überprüfung Ihrer Systeme. Andere Berechtigungs- und Managementsystem leisten dies nicht.
Technologie – Anbindung Microsoft Entra ID an CARO
- Für die Anbindung von CARO an ein Entra ID System bieten wir Ihnen einen integrierten 4-Klick-Workflow zur App-Registrierung ihres Client Secrets an.
- Andere Hersteller bieten hier nur eine Hilfestellung per Webseite an.
- In der Ressourcenansicht sind wichtige Informationen aufbereitet, wie z.B. Mitglieder von Entra-Rollen oder verwendete Lizenzen
Data Owner-Report – Einfacher Berechtigungsüberblick
- In diesem Data Owner-Report sind Berechtigungsfehler auch für Ihre Anwender mit wenig fachlichem Hintergrund-Wissen auf einen Blick zu sehen.
- Auf wenigen Seiten kompakt dargestellt, können die wichtigen Information direkt aufgenommen und interpretiert werden.
Usability – Mehr Transparenz und Nachvollziehbarkeit
- Bei allen CARO-Aufräumaktionen können Sie die Verzeichnis-Berechtigungslage direkt überblicken und bewerten.
- Vereinfachte Navigation für Handlungsempfehlungen und Bereinigungsschritte.
Sicherheit, Stabilität und Performance
- Moderenes Web-Framework für das User Interface der CARO-Suite berücksichtigt die notwendigen Sicherheitsanforderungen von Web-Oberflächen.
- Effektivere Datenbank-Speicherung durch Reduzierung der gespeicherten Datenmengen.
Release 2024.5 – Nackensteak
13.05.2024
IT-Verantwortliche erhalten individuelle Dashboards für den Bereinigungsverlauf!
- Dashboards für Scanübersicht und Bereinigungen
- Konfigurierbar nach Ihren individuellen Bedürfnissen und den für Sie relevanten Daten
- Leicht verständliche Visualisierungen über Graphen und Statistiken
Anzeige des Bereinigungsfortschritts
- Detaillierte Bereinigungsstatistiken mit Verlauf der letzten Änderungen
- Historische Daten aller Bereinigungen, filterbar
- „Chef-Ansicht“: Jeder kann sofort erkennen, wie CARO für ihre Sicherheit sorgt
Accounts-View
- Anzeige von Benutzer-, Gruppen- und Computerkonten
- Übersicht über vorhandene Gruppenmitgliedschaften, direkte und indirekte Beziehungen verschachtelter Gruppen
- Anzeige von Auffälligkeiten in der Berechtigungsstruktur des Active Directory
- Schnelle, individuell einstellbare Suche von einzelnen Konten
- Einfache Überprüfung von firmenspezifischen Berechtigungskonzepten
Übersichtliche Aufgabenplanung mit Kalender
- Status aller Scans und Analysen sofort erfassen
- Parallele Aufgaben in der Kalenderansicht direkt und leicht planbar
Kompakte Scanübersicht
- Globale Statusübersicht
- Anzeige aller geplanten Analysen und Bereinigungen
- Direkte Anzeige der Scandetails, filterbar
VASS-Bereinigungsbaustein
- Neue Parameter zur Suche und schnellen Korrektur von verschobenen Verzeichnissen
- Findet aufgebrochene Verzeichnisse ohne Berechtigungsänderung
Optimierter Speicherverbrauch
- CARO speichert deutlich weniger Daten
- Reduzierung des Speicherplatzbedarfs im Durchschnitt um 50% oder mehr
Performance-Verbesserungen
- Anzahl der parallelen Automatisierungsprozesse wurde nochmal deutlich erhöht
Release 2023.9 – Muffin-Sahnehäubchen
12.09.2023
- Mit dem neuen Risiko-Dashboard erkennen Sie jetzt mit einem Blick, wo genau bei Ihnen die größten Risiken zu finden sind und wie Sie diese mit wenigen Klicks automatisiert bereinigen.
Handlungsempfehlungen für Ihren Aufräumprozess
- Für Ihren Aufräumprozess assistiert Ihnen CARO mit konkreten Handlungsempfehlungen und einer Begründung zur Minimierung Ihrer gefundenen Risiken.
Neue Bereinigungsaktionen für das Active Directory
- Inaktive Benutzer können ab sofort automatisiert deaktiviert werden.
- Deaktivierte Benutzer können in eine vorher definierte OU verschoben werden.
Revisionssichere Dokumentation
- Volle Kontrolle und Übersicht aller Änderungsdetails in jedem der durchgeführten Änderungsschritte. Nach jeder Änderung protokolliert CARO revisionssicher alle Details für Sie, natürlich auch in den Reporten.
Release 2023.7 – Muffin
06.07.2023
- Keine falschen Berechtigungen mehr durch verschobene Verzeichnisse! Dank VASS werden solche Verzeichnisse erkannt und automatisiert bereinigt.
- Für Ihren Aufräumprozess gibt CARO Ihnen noch genauere Handlungsempfehlungen an die Hand.
- Die Risikoanalysen mit dem Modul ARCA können Sie jetzt mit wenigen einfachen Klicks auf Ihre Bedürfnisse anpassen.
- Mit dem Bereinigungsmodul MARS können Sie keine Berechtigungsfehler mehr übersehen durch überprüfen auf erforderliche Mindestberechtigungen.
- Ihre Scan-Konfigurationseinstellung können Sie einfach per Klick aus Ihrer System-Übersicht übernehmen.
- Dank Live-Abfragen für Domänen, Fileserver, Shares und Verzeichnissen.
- Der Speicherplatzverbrauch von CARO ist weiter optimiert worden durch eine flexible Konfiguration.
- Schonen Sie Ihren Datenbank-Speicher durch eine genaue Scantiefen-Einstellung.
- Die Ressourcen-Ansicht haben wir für Sie ebenfalls weiterentwickelt und optimiert.
- Das interne Logging wurde verbessert.
- Mit dem neuen Info-Dialog sehen Sie schnell und übersichtlich alle relevanten CARO-Lizenz-Angaben.
Release 2023.5 – Lasagne-Nachschlag
09.05.2023
Dieses Release ist ein Minor-Release und enthält Nachschlag zu unserem großen Lasagne-Release 2023.2.x.
Folgende Änderungen sind enthalten:
- Fehlerbeseitigungen zur Erhöhung der Stabilität der Analysen,
- Performance-Verbesserungen in der Ressourcen-Ansicht,
- Verbesserung der Anzeige bei einem Datenbank-Update durch CARO-Dienste nach einer Neuinstallation.
- Verbesserung der User-Experience
Release 2023.2 – Lasagne
21.02.2023
- Zu den derzeit 5 bekannten Analyse -und Bereinigungsbausteinen kommen 6 neue hinzu: DARS, LARS, VASS, MARS, RUPA und ARCA. Best Practice zur den Bereinigungsbausteinen und viele sinnvolle Anwendungsfälle finden Sie in unserem Benutzerhandbuch oder in dem Best-Practices-Flyer.
- Über die Ressourcen-Ansicht können Sie einen Report ‚Wo hat ein Benutzer/Gruppe Zugriff?‘ erstellen.
- Die Ressourcen-Ansicht zeigt Scan-Fehler und Scan-Warnungen explizit an.
- Das Filtern von direkten oder indirekten Member- oder Member-of-Beziehungen von Konten ist in der Ressourcen-Ansicht ebenfalls möglich.
- Die Home-Seite zeigt jetzt die Analyse-Ergebnisse als Statistiken an: Sie sehen damit sofort, mit welchen Analysen die meisten Probleme aufgedeckt wurden.
- Die Ansichten für das Dashboard, das Bewerten und das Bereinigen wurden überarbeitet und verbessert.
- Die Konfiguration eines neuen Scans unterstützt ab jetzt einen Filter für die Parameter-Konfiguration der einzelnen Bereinigungs-Bausteine. Damit können Sie bequem die Bausteine einzeln konfigurieren.
- Die Fileserver-Konfiguration bietet jetzt auch Blacklisten an (als Vorschau-Feature), damit können Sie z.B. Ihre User-Verzeichnisse einfach vom Scan ausschließen.
- Die Performance der Scans und Änderungstasks ist nun explizit einstellbar. Damit können Sie Ihr System gezielt konfigurieren, um eine ausgewogene Lastverteilung mit anderen Prozessen auf Ihrem System zu erreichen.
- Die Scan-Performance selbst wurde ebenfalls weiter optimiert für schnellere Abfragen und Änderungen.
Die neuen Analyse- und Bereinigungsbausteine
DARS: Direkte Berechtigungen checken
- Ihre firmenkritischen Daten sind durch unerkannte Direktberechtigungen gefährdet. DARS identifiziert und korrigiert effizient diese direkten Einträge. Dadurch reduzieren Sie drastisch Sicherheitsrisiken und halten Ihre Berechtigungskonzepte Compliance-konform.
LARS: Fehler in Listgruppen analysieren
- Durch verschobene Verzeichnisse entsteht regelmäßig Unordnung in Ihren Listgruppen. LARS analysiert die Berechtigungen in Ordner-Hierarchien und verwaltet Listeberechtigungen in übergeordneten Ordnern. Dadurch wird die Umsetzung Ihres Berechtigungskonzeptes einfach und dauerhaft gewährleistet.
VASS: Aufgebrochene Vererbungen wiederherstellen
- Oftmals werden Vererbungen ungewollt aufgebrochen. VASS identifiziert veränderte Berechtigungen in Ordner-Hierarchien und stellt die aufgebrochenen Vererbungen wieder her. Ihre Ordner werden im Sinne Ihres Berechtigungskonzeptes bereinigt.
RAPA: Redundante Berechtigungen beseitigen
- Im Laufe der Zeit entstehen oft redundante Berechtigungen. RAPA identifiziert diese und überprüft Gruppenmitgliedschaften mit gleichzeitiger Direktberechtigung. Dadurch wird das „Verwaiste SID-Problem“ vermieden. Ihre Mover- und Leaver-Prozesse werden einfacher und effektiver gestaltet.
ARCA: Account Risk-und Compliance Analysen
- Die Mitarbeiterprozesse können im Active-Directory nicht immer durchgängig umgesetzt werden. Kontobasierend auf Best Practice-Kriterien analysiert ARCA inaktive Benutzer- und Computerkonten, deaktivierte Benutzerkonten sowie ablaufende Kennwörter. Mit CARO individuell angepasste Analysen
- erhöhen die Qualität Ihrer Mitarbeiterprozesse und die IT-Sicherheit.
MARS: Mindest-Berechtigungen überprüfen
- Oft sind z.B. bei einem Service oder administrativen Account entweder keine oder zu geringe Berechtigungen vergeben. MARS prüft alle Ordner auf erforderliche Zugriffsrechte für Konten und setzt fehlende Berechtigungen. Ihre IT-Prozesse haben immer die richtigen Zugriffsrechte.
Release 2022.10 – Kaiserschmarrn
12.10.2022
Was ist neu:
- Es gibt einen neuen Bereinigungsbaustein DUKE. Damit können Direktzugriffsrechte von ungewollten Konten einfach erkannt und auch gleich entfernt werden. Die ungewollten Konten werden dabei vorher konfiguriert.
- Die Ressourcen-Ansicht wurden optimiert, um auch mit sehr großen Datenmengen umgehen zu können. Dafür wurde ein Paging-Verhalten hinzugefügt, d.h. man kann bequem durch die Seiten der Ressourcenansicht blättern.
- CARO zeigt nun auch an, wann Konten als gelöscht erkannt wurden, mit Datumsanzeige.
- In der Ressourcen-Ansicht werden nur Scans von aktiven Einstiegspunkten angezeigt.
- Die Konfiguration der Einstiegspunkte wurden ebenfalls verbessert, damit diese auch großen Mengen an Einstiegspunkten schnell anzeigen und filtern kann. Mehr als 1000 Einstiegspunkte sind ab sofort kein Problem mehr.
- Wir haben ebenfalls viele neue PowerShell-Commands implementiert, u.a. für die Ressourcen-Abfragen, für das Scan-Management oder für einen Report ‚Wo ein ein Benutzer Zugriff?‘.